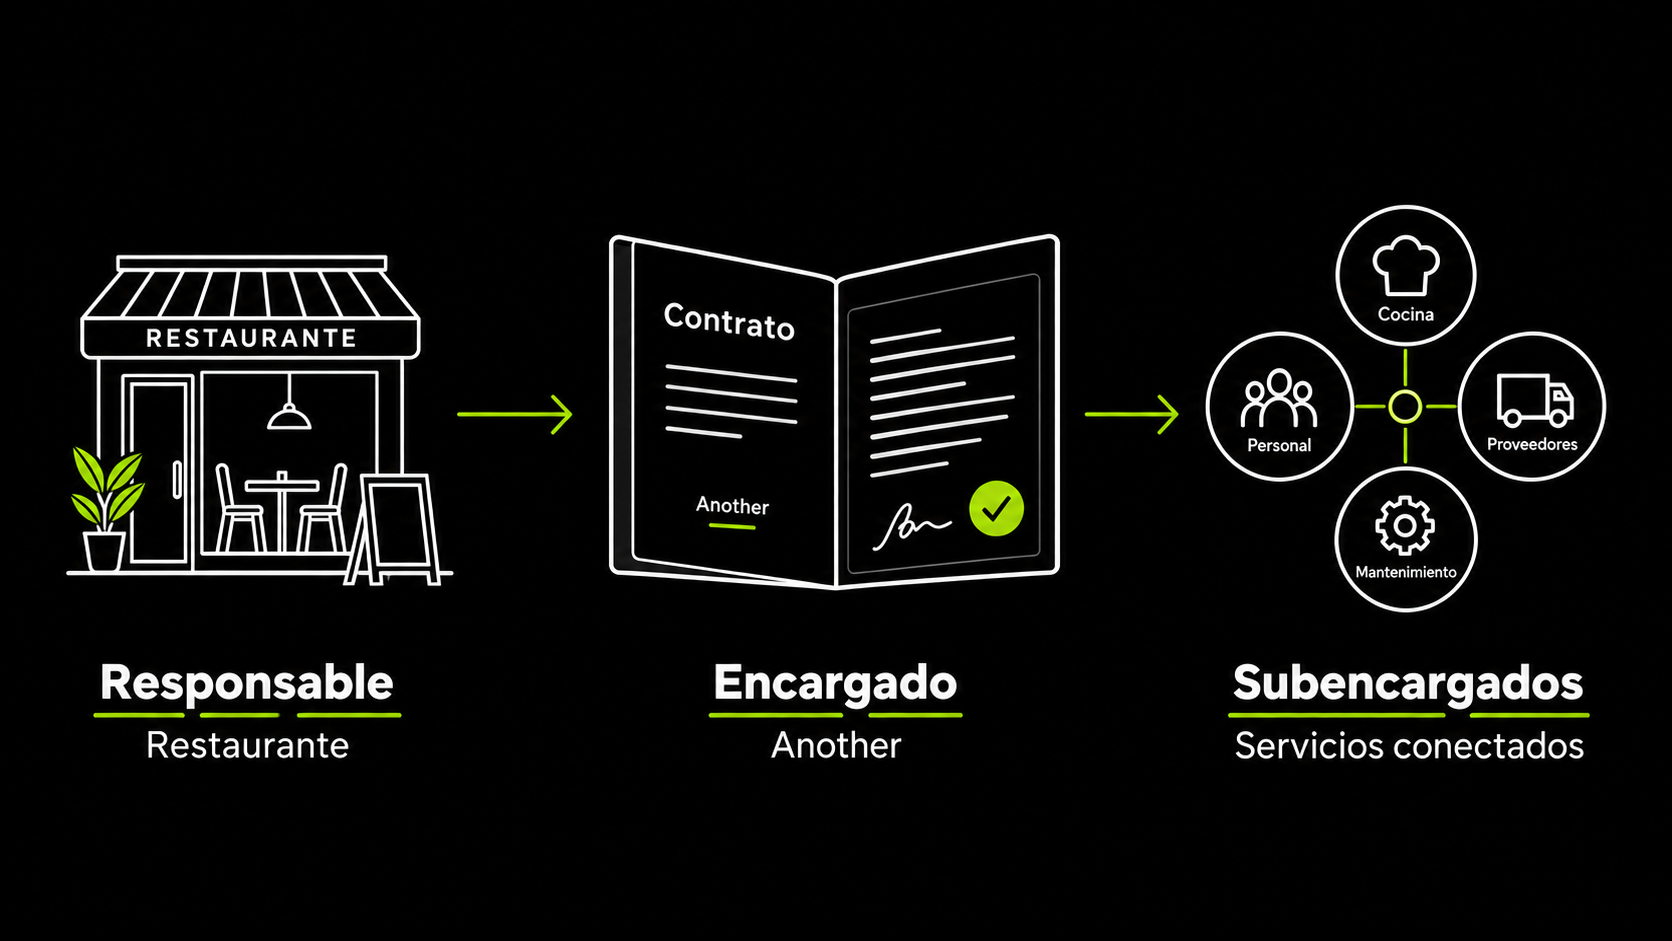
Si contratas un agente de IA que trata datos personales de tus clientes por tu cuenta (nombre, teléfono, reservas), necesitas un contrato de encargado del tratamiento conforme al artículo 28 del RGPD. Debe incluir, como mínimo: objeto y duración del tratamiento, naturaleza y finalidad, tipo de datos y categorías de interesados, obligaciones del proveedor, medidas de seguridad, condiciones para subcontratar y qué ocurre con los datos al finalizar el contrato.
Este post forma parte de nuestra guía sobre ¿Puede un agente conversacional cumplir el RGPD?
Cuando un restaurante contrata un agente conversacional para gestionar reservas, el proveedor de ese agente trata datos personales por cuenta del restaurante: nombre, teléfono, fecha y hora de la reserva, a veces preferencias del cliente. El RGPD llama a esto una relación responsable–encargado del tratamiento, y exige que quede recogida en un contrato con un contenido mínimo obligatorio. No basta con un acuerdo comercial genérico ni con los términos de servicio estándar de una plataforma: el artículo 28 fija qué debe contener específicamente este tipo de contrato.
Este post es el desarrollo práctico de uno de los puntos que dejamos abierto en nuestra guía general sobre [agentes conversacionales y RGPD]: aquí entramos en el detalle de qué debe llevar ese contrato y por qué.
¿Quién es responsable y quién es encargado en esta relación?
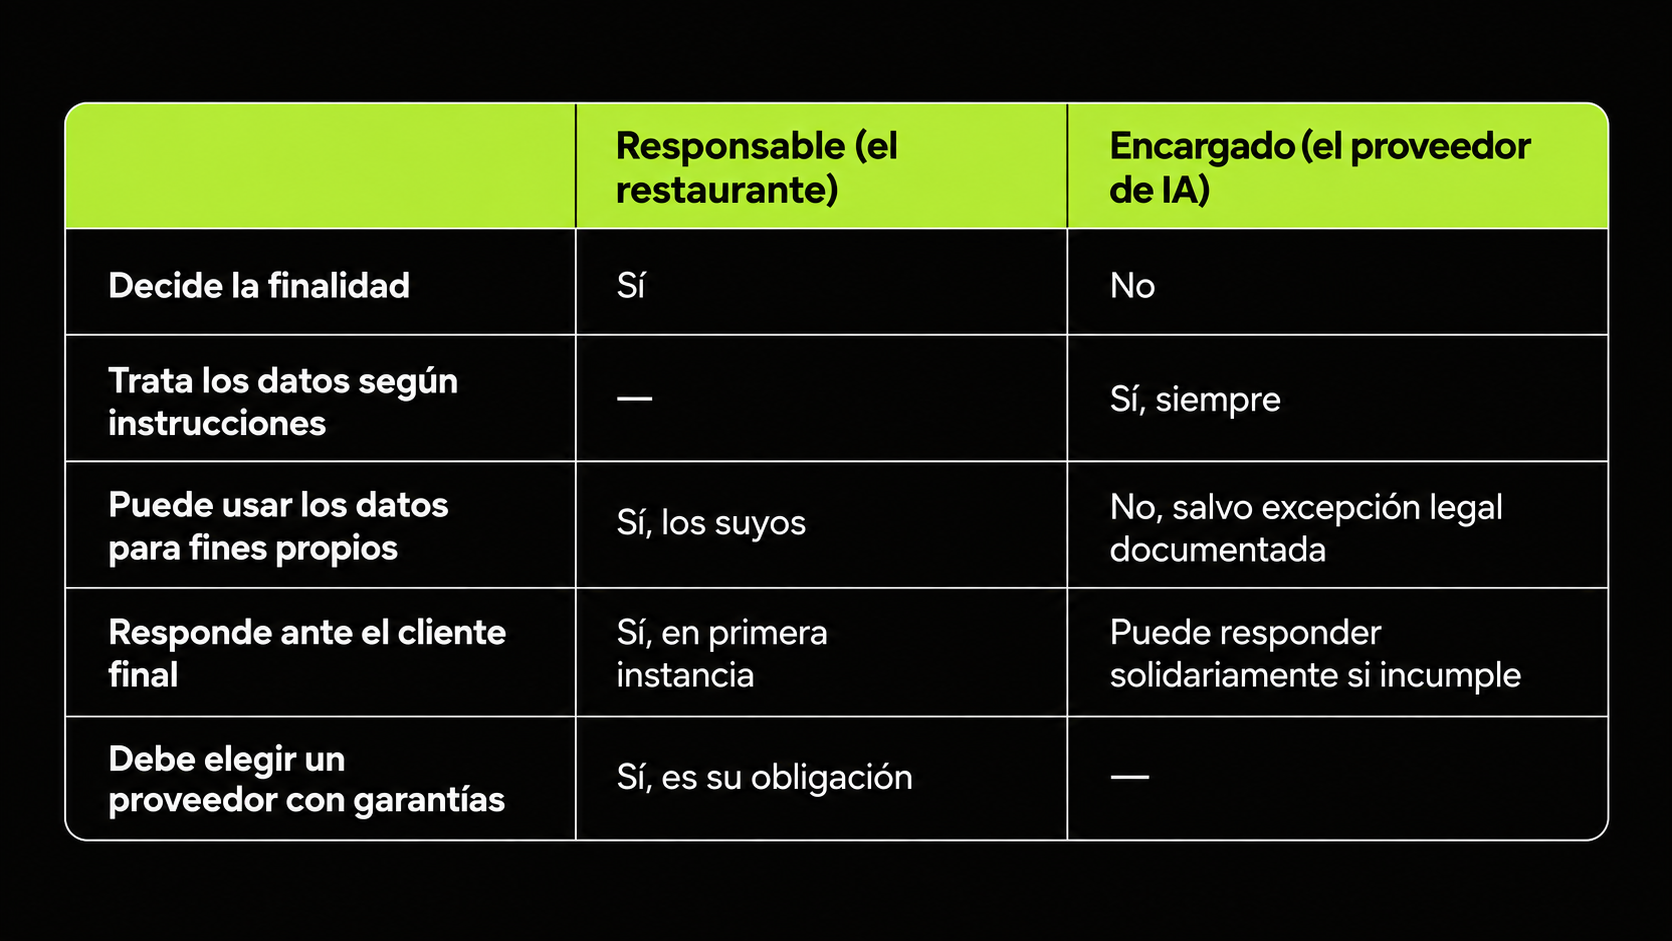
En la relación entre un restaurante y su proveedor de IA, el restaurante suele ser el responsable del tratamiento —decide para qué se usan los datos de sus clientes— y el proveedor es el encargado del tratamiento —trata esos datos siguiendo instrucciones del restaurante, sin decidir por su cuenta la finalidad.
Esta distinción importa porque determina las obligaciones de cada parte: el responsable debe elegir un encargado que ofrezca garantías suficientes, y el encargado solo puede tratar los datos según las instrucciones documentadas del responsable — nunca para fines propios, salvo que el RGPD lo exija.
Matiz importante: un mismo proveedor puede actuar como encargado en una parte del servicio (por ejemplo, gestionar reservas) y como responsable independiente en otra (por ejemplo, si anonimiza conversaciones para mejorar sus propios modelos de IA, una finalidad que decide el proveedor, no el restaurante). Cuando esto ocurre, el contrato debe distinguir claramente ambos roles, porque las obligaciones que aplican no son las mismas.
Qué debe incluir obligatoriamente el contrato (art. 28.3)
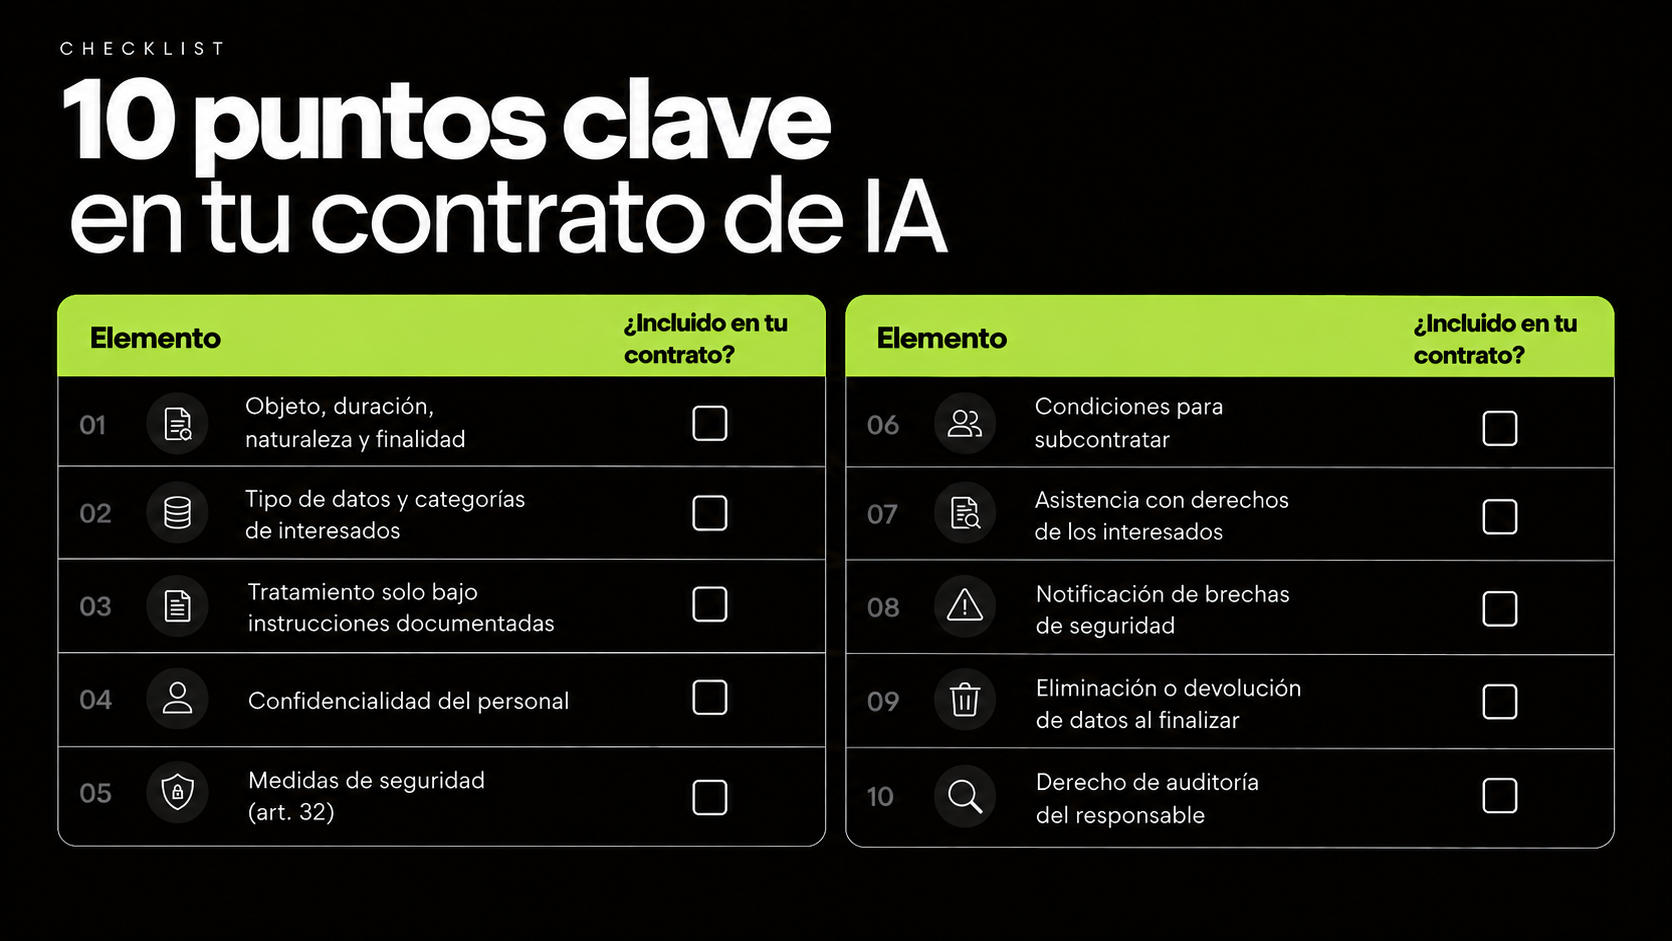
El artículo 28.3 del RGPD no deja el contenido del contrato a discreción de las partes: enumera una lista de elementos que debe recoger sí o sí, y faltar cualquiera de ellos convierte el contrato en insuficiente aunque el resto esté bien redactado.
Objeto, duración, naturaleza y finalidad del tratamiento
El contrato debe describir con precisión qué se trata, durante cuánto tiempo y con qué propósito — no basta con una referencia genérica a "prestación del servicio".
Tipo de datos personales y categorías de interesados
Debe listar qué datos concretos se tratan (nombre, teléfono, datos de reserva, grabaciones de voz, transcripciones...) y de quién (clientes del restaurante, en este caso).
Obligaciones y derechos del responsable
El contrato debe recoger que el encargado actúa solo bajo instrucciones documentadas del responsable, incluidas las relativas a transferencias internacionales de datos.
Confidencialidad del personal
Las personas autorizadas a tratar los datos deben estar sujetas a un deber de confidencialidad, contractual o legal.
Medidas de seguridad (art. 32)
El encargado debe adoptar las medidas técnicas y organizativas adecuadas al riesgo — cifrado, control de accesos, registros de actividad, entre otras.
Condiciones para subcontratar (subencargados)
Si el proveedor de IA usa a su vez otros proveedores (por ejemplo, un servicio de orquestación de voz o de alojamiento en la nube), necesita autorización general o específica del responsable, y debe imponer a esos subencargados las mismas obligaciones de protección de datos.
Asistencia al responsable
El encargado debe ayudar al responsable a responder a solicitudes de derechos de los interesados (acceso, rectificación, supresión...) y a cumplir con sus obligaciones de seguridad, notificación de brechas y, cuando corresponda, evaluación de impacto.
Notificación de brechas de seguridad
El contrato debe fijar cómo y en qué plazo el encargado avisa al responsable si detecta una brecha de datos personales.
Qué ocurre al finalizar el contrato
El encargado debe eliminar o devolver todos los datos personales al terminar la prestación del servicio, salvo que una norma exija su conservación.
Derecho de auditoría
El responsable debe poder verificar que el encargado cumple sus obligaciones, mediante auditorías o inspecciones.
Qué revisar si el proveedor subcontrata a su vez (subencargados)
Es habitual que un proveedor de IA no procese todo internamente: puede apoyarse en un proveedor de orquestación de voz, un servicio de transcripción o un alojamiento en la nube. Cada uno de esos subencargados debe estar identificado o, al menos, el contrato debe fijar cómo se informa de nuevas incorporaciones y qué derecho tiene el responsable a oponerse.
Antes de firmar, conviene preguntar directamente: ¿qué otros proveedores intervienen en el tratamiento? ¿dónde están ubicados sus servidores? ¿hay transferencias internacionales de datos, y con qué garantía legal (cláusulas contractuales tipo, decisión de adecuación)? Un proveedor que no puede responder con claridad a estas preguntas es una señal de alerta, independientemente de lo bueno que sea su producto.
Ejemplo aplicado — un agente de reservas para restaurantes
Para hacerlo concreto: un restaurante contrata un agente conversacional que gestiona reservas por teléfono y WhatsApp. El agente trata nombre, teléfono, fecha, hora y número de comensales de cada cliente. El contrato de encargado del tratamiento entre el restaurante y el proveedor debería recoger, entre otras cosas, que el proveedor solo puede tratar esos datos para gestionar la reserva; qué proveedores intervienen en el procesamiento de voz y dónde están ubicados; qué pasa con las grabaciones y transcripciones (si se almacenan o no, y durante cuánto tiempo); y qué ocurre con los datos si el restaurante deja de ser cliente.
Si además el proveedor usa las transcripciones, de forma anonimizada, para mejorar sus propios modelos de IA, esa finalidad debe estar identificada por separado en el contrato — porque ahí el proveedor deja de actuar como encargado y pasa a ser responsable de ese tratamiento concreto.
Cómo lo hacemos en Another
En Another firmamos un contrato de encargado del tratamiento con cada restaurante cliente. El contrato distingue dos roles: cuando gestionamos las reservas, actuamos como encargados siguiendo las instrucciones del restaurante; cuando usamos transcripciones anonimizadas para mejorar nuestros modelos, esa finalidad queda identificada de forma independiente, porque ahí decidimos nosotros el propósito del tratamiento.
El contrato recoge también qué ocurre con los datos si el restaurante deja de trabajar con nosotros y las medidas de seguridad aplicadas en cada capa de nuestra infraestructura.
Preguntas frecuentes sobre el contrato de encargado del tratamiento
¿Qué pasa si no firmo un contrato de encargado del tratamiento con mi proveedor de IA? Estarías incumpliendo el art. 28 RGPD, lo que puede acarrear sanciones para el responsable (tu empresa) además de para el encargado. También te deja sin garantías documentadas sobre qué hace el proveedor con los datos de tus clientes.
¿Sirve con aceptar los términos y condiciones del proveedor? Solo si esos términos incluyen expresamente todo el contenido mínimo del art. 28.3. Muchos términos de servicio genéricos no lo cubren; conviene revisarlo específicamente o pedir un anexo de protección de datos (DPA, por sus siglas en inglés).
¿El contrato tiene que ser un documento aparte del contrato de servicio? No necesariamente — puede ser una cláusula o un anexo dentro del contrato principal, siempre que recoja todo el contenido exigido por el art. 28.3.
¿Quién es responsable si el proveedor incumple el contrato? El encargado responde de los daños causados por su incumplimiento, pero el responsable (tu empresa) también puede tener responsabilidad si eligió un proveedor sin garantías suficientes o no supervisó el cumplimiento.
¿Qué pasa si mi proveedor está fuera de la Unión Europea? Además del contrato de encargado del tratamiento, necesitas una garantía adicional para la transferencia internacional de datos: cláusulas contractuales tipo aprobadas por la Comisión Europea, o que el proveedor esté en un país con decisión de adecuación.