Sí, un agente conversacional puede cumplir el RGPD. El reglamento no prohíbe usar IA para gestionar reservas o atender clientes; regula cómo se tratan los datos personales. El cumplimiento depende de qué datos recoge el agente, para qué los usa, dónde se procesan, cuánto tiempo se conservan y qué permisos y herramientas tiene conectados. No depende del modelo de IA que utilice.
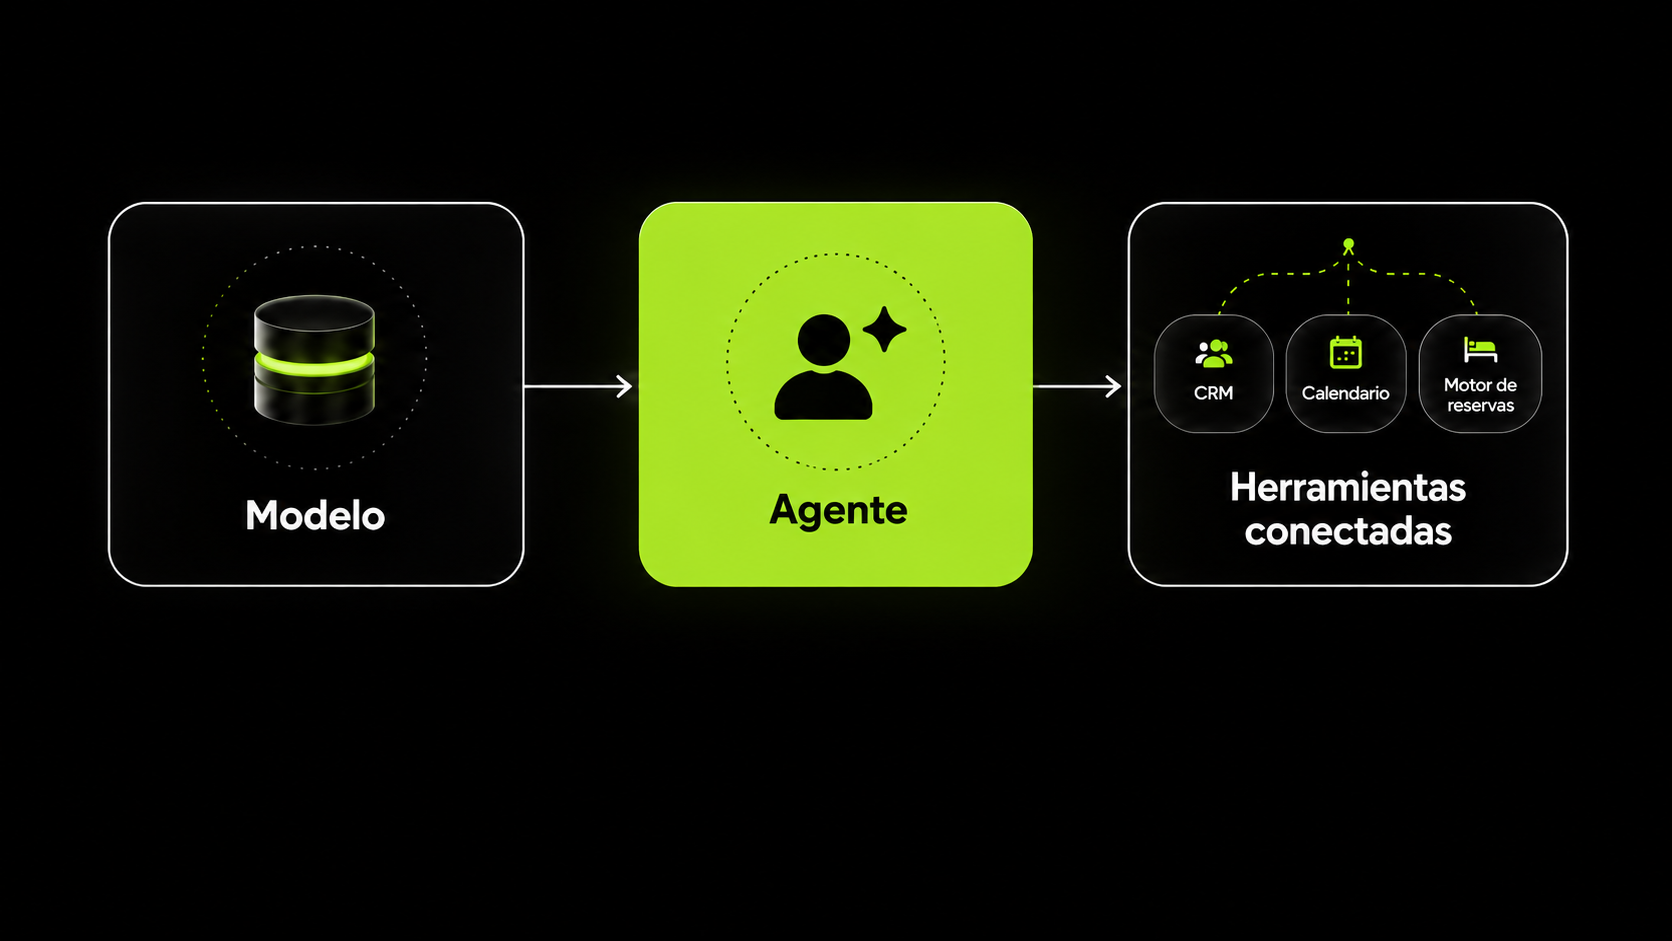
Un agente conversacional puede utilizarse cumpliendo el RGPD, pero el cumplimiento no depende únicamente del modelo de inteligencia artificial que utilice. Depende de qué datos personales trata, para qué los usa, dónde se procesan, cuánto tiempo se conservan y qué herramientas y permisos tiene el agente dentro de la empresa.
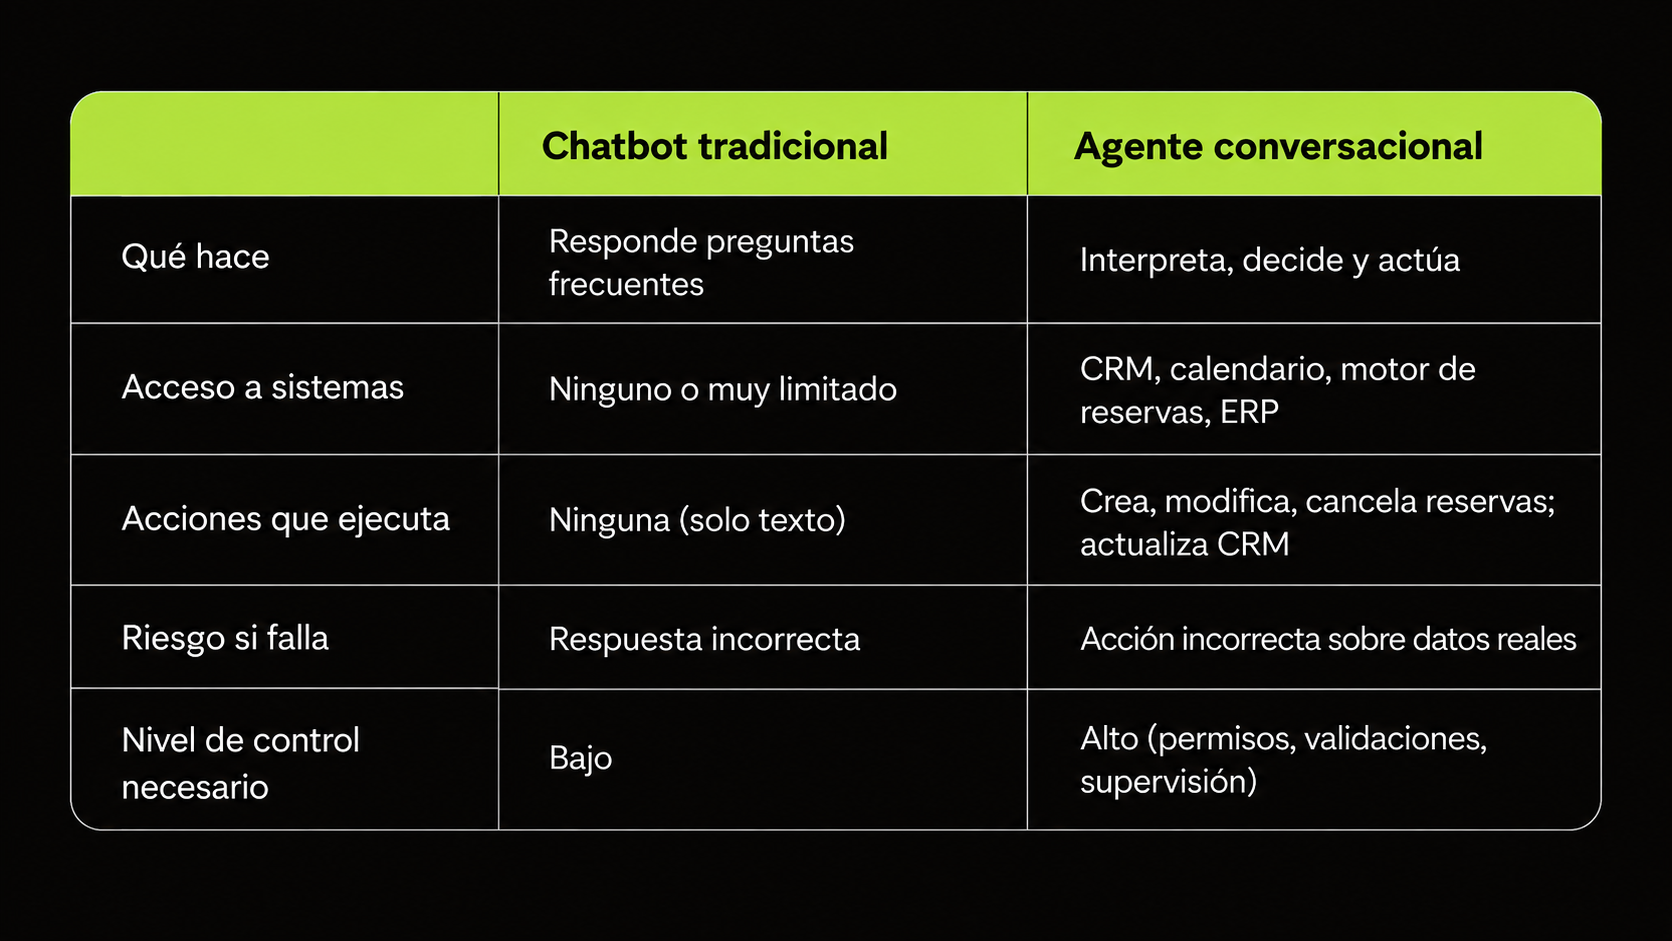
Los agentes de IA ya no se limitan a responder preguntas: pueden consultar un CRM, modificar una reserva, acceder a información interna o ejecutar acciones sobre sistemas reales. Eso cambia lo que hay que revisar antes de ponerlos en producción. La pregunta ya no es solo qué sabe tu IA — también importa qué puede hacer.
Los agentes de IA también los usan los atacantes: el aviso de la AEPD
En septiembre de 2026, la Agencia Española de Protección de Datos (AEPD) informó de que había recibido la primera notificación de una brecha de datos personales en la que el incidente había sido ejecutado por un atacante mediante un agente de inteligencia artificial: el agente identificó vulnerabilidades, accedió al sistema y modificó datos personales y facturas. No fue un agente desplegado por la empresa el que causó el fallo, sino la herramienta que usó quien la atacó — la AEPD es clara en que usar un modelo de lenguaje concreto no implica que ese modelo o su proveedor estuvieran comprometidos.
Lo relevante para una empresa no es que los agentes de IA sean inseguros, sino que los ataques ahora también usan IA para encontrar fallos más rápido. Eso obliga a revisar los análisis de riesgo y las medidas de seguridad de cualquier sistema conectado a datos personales — también los agentes que tú mismo implantas.
Qué exige el RGPD a un agente conversacional
El RGPD no prohíbe utilizar agentes conversacionales ni inteligencia artificial para atender clientes, gestionar reservas o automatizar procesos. Lo que regula es cómo se tratan los datos personales. Por eso, antes de implantar un agente no basta con preguntar qué modelo utiliza: hay que saber qué información recibe, qué proveedores intervienen, dónde se procesan los datos y qué acciones puede ejecutar.
Por ejemplo, si un restaurante usa un agente para gestionar reservas, probablemente tratará: nombre del cliente, teléfono, fecha y hora, número de comensales y preferencias o comentarios introducidos por el cliente. Ese tratamiento debe cumplir los principios y obligaciones del RGPD que correspondan al caso concreto.
El modelo de IA y el agente no son lo mismo
Cuando hablamos de IA conversacional es habitual mezclar conceptos relacionados pero distintos: el modelo, el agente y las herramientas conectadas son tres capas diferentes, y solo entendiendo las tres se puede saber qué pasa realmente con los datos.
- El modelo de IA: el sistema que comprende y genera lenguaje.
- El agente: usa ese modelo para interpretar una petición, decidir qué hacer y seguir unas instrucciones.
- Las herramientas conectadas: los sistemas a los que accede para consultar o ejecutar acciones (CRM, calendario, motor de reservas, ERP, atención al cliente).
Ejemplo — un cliente escribe: "Quiero reservar una mesa para cuatro mañana a las nueve". Modelo: interpreta la petición → Agente: decide comprobar disponibilidad → Integración: consulta el sistema y registra la reserva.
Saber si un agente usa GPT, Claude, Gemini u otro modelo no permite por sí solo saber cómo se tratan los datos. Hay que analizar el sistema completo: modelo, agente, herramientas, permisos y datos.
Qué datos personales puede tratar un agente conversacional
Un agente conversacional puede tratar distintos tipos de datos personales según el negocio, el canal y sus funciones configuradas — desde nombre y teléfono hasta grabaciones de llamadas o información de un CRM — y cuantos menos datos innecesarios recoja, menor será la exposición ante errores o accesos indebidos.
Puede encontrarse con: nombre y apellidos, teléfono, correo electrónico, datos de una reserva o cita, dirección, conversaciones anteriores, grabaciones de llamadas, transcripciones, información almacenada en un CRM. En algunos sectores puede tratar datos especialmente sensibles (p. ej. salud).
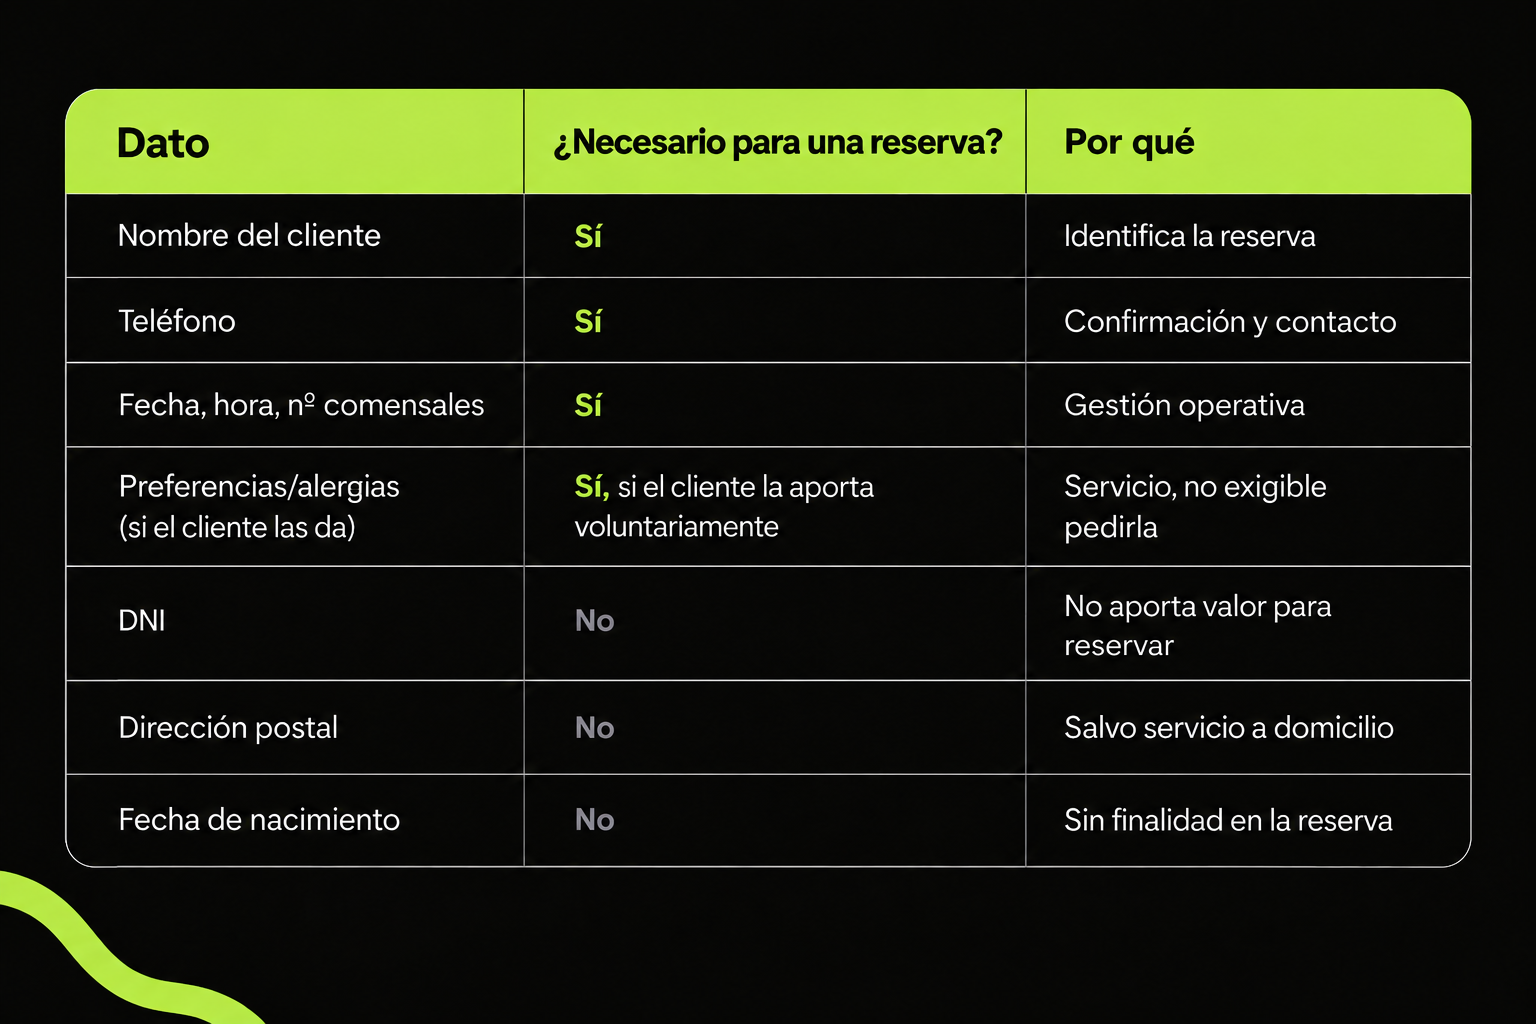
Por eso es clave el principio de minimización de datos: el agente debe solicitar solo la información necesaria para su función. Si un restaurante solo necesita nombre, teléfono, comensales, fecha y hora para una reserva, no tiene sentido pedir también el DNI o la fecha de nacimiento.
Datos de una reserva: necesarios vs. innecesarios
7 aspectos que debes revisar antes de implantar un agente de IA
Antes de poner un agente en producción conviene repasar siete puntos que determinan si el sistema cumple el RGPD: qué datos necesita, para qué los usa, dónde se procesan, a qué accede, qué puede ejecutar, cómo resiste manipulaciones y qué pasa si se equivoca.
1. Qué datos necesita realmente
El agente debería solicitar únicamente los datos necesarios para realizar su función.
2. Para qué se utilizan esos datos
La finalidad debe estar clara desde el principio. Los datos recogidos para gestionar una reserva no deberían usarse para otros fines sin analizar antes si existe una base jurídica adecuada.
3. Dónde se procesan los datos
No basta con saber quién proporciona el agente. Conviene conocer qué otros proveedores intervienen, dónde se alojan los datos y si existen transferencias internacionales.
4. A qué información puede acceder el agente
El agente debería tener acceso únicamente a la información que necesita. Si solo necesita consultar disponibilidad, no debería tener acceso completo al CRM, la facturación u otras áreas del negocio.
5. Qué acciones puede ejecutar
Aquí está una de las grandes diferencias entre un chatbot y un agente: un agente puede consultar información, decidir qué hacer y ejecutar una acción (crear, modificar o cancelar una reserva, actualizar un CRM, enviar una confirmación, consultar disponibilidad). Cuanta más capacidad de actuación tenga, más importantes son los controles.
6. Qué ocurre si alguien intenta manipularlo
Un usuario puede intentar introducir instrucciones diseñadas para alterar el comportamiento del sistema — una técnica conocida como prompt injection. Por eso la seguridad no debería depender solo de que el modelo "se comporte bien": también deben existir límites sobre permisos, herramientas disponibles y acciones que puede ejecutar.
7. Qué ocurre cuando la IA se equivoca
Los modelos de IA pueden generar respuestas incorrectas. Cuando ese modelo forma parte de un agente, el problema puede ser mayor, porque el sistema podría ejecutar una acción basándose en información errónea. Por eso, determinadas acciones pueden requerir validaciones, confirmaciones, reglas de negocio o supervisión humana.
¿Tengo que avisar al usuario de que está hablando con una IA?
Sí: en determinados sistemas que interactúan directamente con personas, el Reglamento Europeo de Inteligencia Artificial obliga a que el usuario sepa que está hablando con una IA, salvo que resulte evidente por el contexto — y esto no exige un aviso largo, basta con una frase natural al inicio de la conversación.
El artículo 50 indica que los sistemas de IA destinados a interactuar directamente con personas deben diseñarse de forma que el usuario sepa que está interactuando con una inteligencia artificial, salvo que resulte evidente por el contexto. Esa información debe darse de forma clara, como muy tarde, en la primera interacción.
En la práctica, en una llamada o conversación por WhatsApp basta con algo como: "Hola, soy el asistente virtual de Restaurante X. ¿En qué puedo ayudarte?". La transparencia no tiene por qué empeorar la experiencia del cliente; puede ser parte natural de la conversación.
¿Qué ocurre con los agentes de voz y las llamadas?
Los agentes de voz añaden una capa adicional al tratamiento de datos porque una conversación puede implicar audio, transcripción o ambas cosas, y antes de ponerlos en producción hay que tener claro si se graba, si se transcribe, para qué y durante cuánto tiempo.
Antes de poner un sistema así en producción, la empresa debería tener claro: si la llamada se graba, si se genera una transcripción, para qué se utiliza esa información, durante cuánto tiempo se conserva, quién puede acceder a ella y qué proveedores intervienen en el tratamiento.
La AEPD ha abordado específicamente el uso de sistemas de transcripción de voz con IA, destacando la importancia de la transparencia, la responsabilidad y el respeto a los derechos de las personas.
Si un cliente llama para reservar una mesa, el agente puede necesitar convertir la voz en texto para entender la petición — eso no significa que la grabación deba conservarse después. Que una tecnología pueda guardar información no significa que deba hacerlo.
Checklist RGPD antes de implantar un agente conversacional
Antes de poner un agente conversacional en producción, deberías poder responder con claridad a estas preguntas — recogen, en formato de repaso rápido, los siete puntos ya explicados arriba:
- ¿Sabemos qué datos personales recoge?
- ¿Está clara la finalidad para la que se utilizan?
- ¿Recogemos únicamente los datos necesarios?
- ¿Sabemos qué proveedores intervienen en el tratamiento?
- ¿Tenemos claro dónde se procesan o alojan los datos?
- ¿El agente tiene únicamente los permisos que necesita?
- ¿Las herramientas conectadas están limitadas a su función?
- ¿Está definido cuánto tiempo se conserva la información?
- ¿Informamos correctamente al usuario sobre el tratamiento de sus datos?
- ¿Le informamos de que está interactuando con una IA cuando corresponde?
- ¿Existen controles para evitar acciones no autorizadas?
- ¿Se registran o supervisan las acciones especialmente sensibles?
Si no puedes responder con claridad a estas preguntas, el problema no está en la IA: está en cómo se ha diseñado su uso dentro de la empresa. No todos los agentes necesitan el mismo nivel de acceso, autonomía o control — un asistente que solo responde preguntas frecuentes no plantea los mismos riesgos que uno capaz de modificar reservas o ejecutar acciones sobre sistemas internos.
Cómo lo hacemos en Another
En Another diseñamos el acceso del agente en función de la tarea que tiene que realizar. No necesita acceder a todo el CRM o al sistema del restaurante para gestionar una reserva: se limita a las funciones concretas que necesita, como consultar disponibilidad, crear una reserva o realizar las modificaciones permitidas.
En las llamadas, el audio y la transcripción se utilizan para que el agente pueda interpretar la petición del cliente. No conservamos el audio ni la transcripción completa una vez finalizado ese procesamiento.
Los permisos también se limitan por función. El agente no recibe acceso general a otras áreas del CRM o del motor de reservas que no necesita para prestar el servicio. Además, incorporamos controles específicos para operaciones sensibles, como las cancelaciones, con el objetivo de evitar que una persona pueda modificar una reserva que no le corresponde.
Con cada cliente formalizamos un contrato de encargado del tratamiento conforme al artículo 28 del RGPD, en el que se establecen las instrucciones y condiciones aplicables al tratamiento de datos.
El aviso de interacción con IA también puede adaptarse al restaurante. Así, cada negocio puede integrarlo en su propio tono de atención manteniendo la información al usuario sobre que está interactuando con un sistema de inteligencia artificial.
Preguntas frecuentes sobre agentes conversacionales y RGPD
¿Un agente conversacional puede cumplir el RGPD? Sí. El cumplimiento no depende del modelo de IA, sino de cómo se tratan los datos personales: qué se recoge, con qué finalidad, dónde se procesa, cuánto se conserva y qué permisos y herramientas tiene el agente dentro de la empresa.
¿Puede un agente de IA almacenar datos personales? Puede tratar datos personales cuando exista una base jurídica adecuada y se cumplan las obligaciones de información, minimización, seguridad y conservación que marca el RGPD. Almacenarlos sin finalidad definida ni plazo de conservación incumple el reglamento.
¿Hay que avisar al usuario de que está hablando con una IA? En determinados sistemas, sí. El Reglamento Europeo de IA obliga a que el usuario sepa que interactúa con un sistema de IA, salvo que resulte evidente por el contexto, y esa información debe darse como muy tarde en la primera interacción.
¿Necesito un contrato de encargado del tratamiento con mi proveedor de IA? Sí, si el proveedor trata datos personales por cuenta de tu empresa (art. 28 RGPD), necesitas un contrato de encargado del tratamiento que recoja instrucciones, medidas de seguridad y condiciones de subcontratación.
¿Puedo grabar las llamadas gestionadas por el agente? Puedes hacerlo si informas al cliente y tienes una finalidad y un plazo de conservación definidos. La grabación no debe mantenerse más tiempo del necesario, y conviene diferenciar grabación de voz y transcripción de texto, que pueden tener plazos distintos.
¿Se usan mis datos para entrenar los modelos de IA? Depende del proveedor y del contrato firmado. Antes de implantar un agente, pregunta explícitamente si las conversaciones se usan para entrenar o mejorar modelos, y si es así, si se anonimizan antes de usarse con ese fin.
¿Necesito una evaluación de impacto (EIPD) para implantar un agente conversacional? Depende del volumen y tipo de datos, y del nivel de automatización de las decisiones. Cuanta más autonomía y acceso a datos sensibles tenga el agente, más probable es que sea necesaria.
¿Qué sanciones hay por incumplir el RGPD con un agente de IA? Las sanciones del RGPD pueden alcanzar hasta 20 millones de euros o el 4% de la facturación anual global, lo que sea mayor. El Reglamento de IA añade obligaciones adicionales de transparencia con sanciones propias para determinados incumplimientos.